Última actualización: septiembre de 2026
Este artículo es informativo y no sustituye el asesoramiento de un experto en ciberseguridad o un abogado. Las obligaciones legales de notificación varían según el país y el tipo de datos afectados — confírmalas con un profesional si te enfrentas a una brecha real.
Aviso: este artículo contiene enlaces de afiliado. Si te das de alta en alguna herramienta a través de nuestros enlaces, podemos recibir una comisión sin coste extra para ti.
El pánico es la peor reacción posible ante una brecha de seguridad y también la más común. Apagar servidores sin documentar nada, borrar registros por nerviosismo, o esperar a “ver si se soluciona solo” son los tres errores que más agravan una incidencia que, gestionada con orden, suele ser manejable incluso para una empresa pequeña sin departamento de IT.
Esta guía está organizada por bloques de tiempo, porque en una brecha de seguridad el orden de las acciones importa tanto como las acciones en sí.
Primeros 60 minutos: contener, no borrar
Aísla, no apagues. Desconecta de la red los equipos o cuentas afectadas (desenchufa el cable de red, desactiva el Wi-Fi, revoca la sesión), pero evita apagar por completo los sistemas si puedes evitarlo apagar un equipo puede borrar información en memoria que luego hace falta para entender qué ha pasado.
Cambia las contraseñas afectadas desde un dispositivo que sepas que está limpio, no desde el mismo equipo comprometido. Si gestionáis los accesos con un gestor de contraseñas de equipo (lo tratamos en nuestra guía del mejor gestor de contraseñas para empresas), este es el momento en que un buen sistema de revocación centralizada marca la diferencia entre cambiar un acceso en segundos o perseguir contraseña por contraseña durante horas.
Avisa internamente ya, aunque no tengas toda la información todavía. Cuanto antes lo sepa el resto del equipo, antes dejan de usarse las cuentas o sistemas comprometidos por error.
De 1 a 4 horas: entender el alcance
Documenta todo lo que vayas descubriendo, con hora exacta: qué sistemas se han visto afectados, qué datos podrían estar comprometidos, cómo os habéis dado cuenta. Este registro es importante tanto para resolver el problema como, potencialmente, para cumplir obligaciones legales de notificación más adelante.
Identifica qué tipo de datos están en juego. No es lo mismo que se haya filtrado una lista de contactos de marketing que datos de pago o información sensible de clientes el tipo de dato determina tanto la urgencia como las obligaciones legales que te puedan aplicar.
Valora si necesitas ayuda externa ya. Si no tenéis a nadie con experiencia real en incidentes de seguridad, contactar con un especialista en estas primeras horas suele salir más barato que intentar resolverlo solos y empeorar la situación.
De 4 a 12 horas: empezar a comunicar
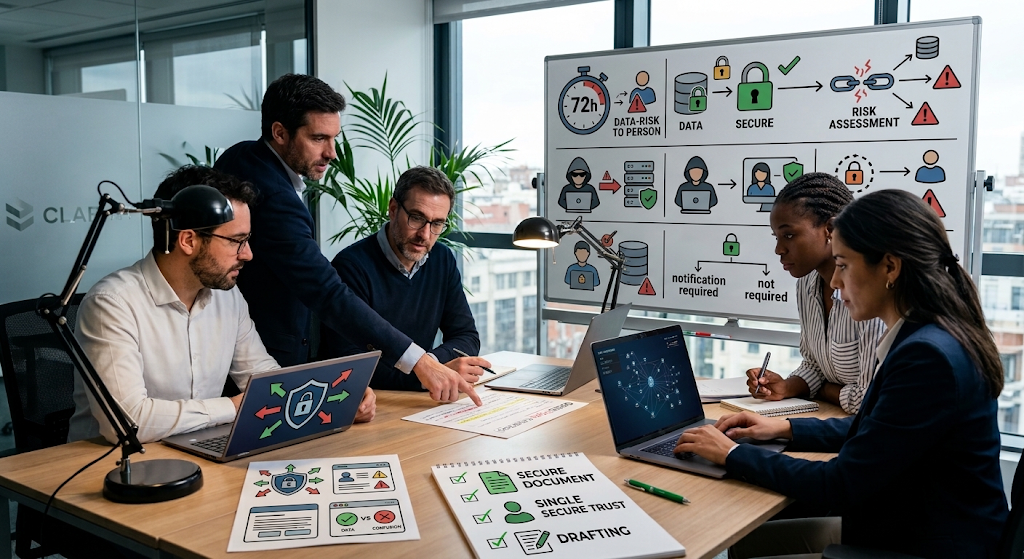
Revisa si existe obligación legal de notificar, y a quién. En la Unión Europea, el RGPD exige notificar a la autoridad de protección de datos en un plazo de 72 horas desde que se tiene conocimiento de una brecha que afecte a datos personales, cuando suponga un riesgo para las personas afectadas otros países tienen plazos y requisitos distintos, de ahí la importancia de confirmarlo con un profesional si no lo tienes claro.
Prepara la comunicación a clientes afectados, si aplica, aunque todavía no publiques nada. Mejor tenerla lista y pulirla en las horas siguientes que redactarla con prisa en el último momento.
No minimices ni exageres en ningún borrador de comunicación. Un mensaje que esconde el alcance real, cuando se descubre después (y suele descubrirse), daña la confianza mucho más que haber comunicado el problema desde el principio con claridad.
De 12 a 24 horas: cerrar el agujero y seguir documentando
Confirma que la vía de entrada está cerrada de verdad, no solo que el síntoma visible ha desaparecido. Cambiar una contraseña filtrada no sirve de mucho si el atacante entró explotando un fallo distinto que sigue abierto.
Revisa accesos y permisos de todo el equipo, no solo de la cuenta directamente afectada una brecha a menudo revela que había más accesos abiertos de los que deberían, independientemente del incidente concreto.
Si procede, haz la notificación formal a la autoridad correspondiente dentro del plazo legal que te aplique, con la documentación que has ido reuniendo desde la primera hora.
En los días siguientes
Una vez resuelto lo urgente, haz una revisión honesta de cómo ha pasado y qué habría evitado la brecha — una contraseña débil, un acceso que nunca se revocó, falta de autenticación en dos pasos. Esa revisión es la que de verdad evita que se repita, y suele señalar con bastante claridad en qué parte de vuestra seguridad conviene invertir primero.